面向大模型API场景的蜜罐系统
攻击的恶意性从语法层搬到了语义层,而我们的防线还停在语法层。
Zhengtao on honeypots and deception defense.
攻击的恶意性从语法层搬到了语义层,而我们的防线还停在语法层。
以AI猎AI,以欺骗御智能——BIG Honeypot 要做的,是让AI黑客的每一步,都踩进猎场;每一次触碰,都换来封禁;每一场攻击,都沉淀成防御者的弹药。
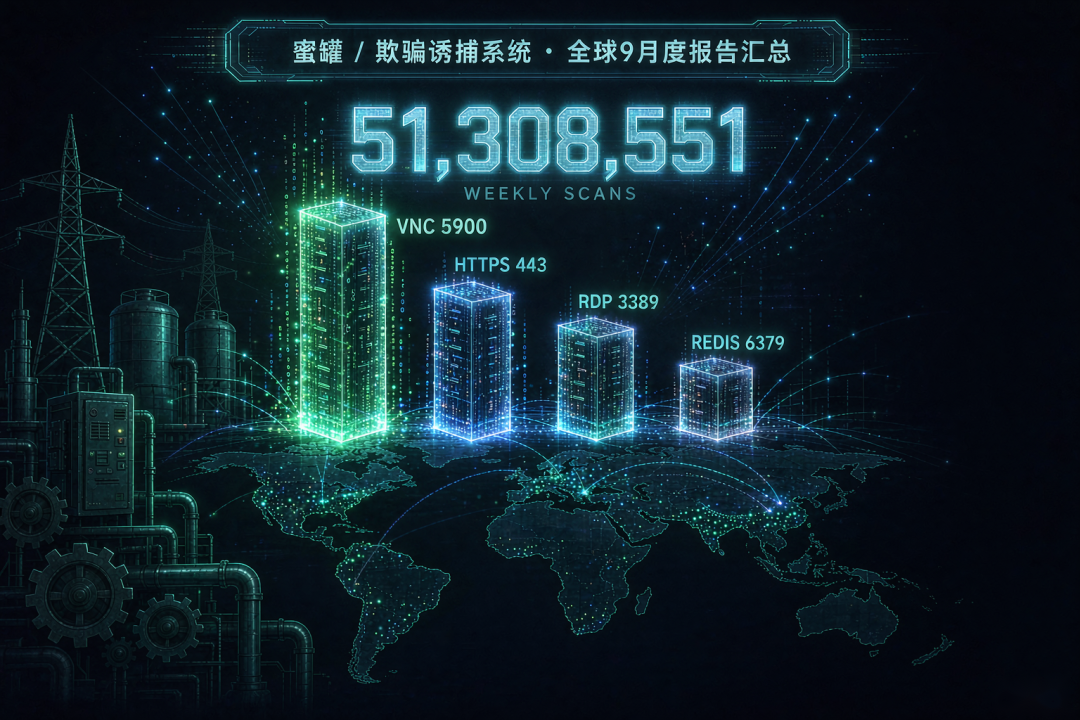
官方终于给欺骗防御发了"准生证",同时有人当着全行业的面,把蜜罐的底裤扒了下来。这两件事不矛盾。恰恰是同一件事的两面:当一个技术从边缘走向主流,它必然同时获得背书和 scrutiny。蜜罐行业的好日子和难日子,从 9 月开始同步计时!
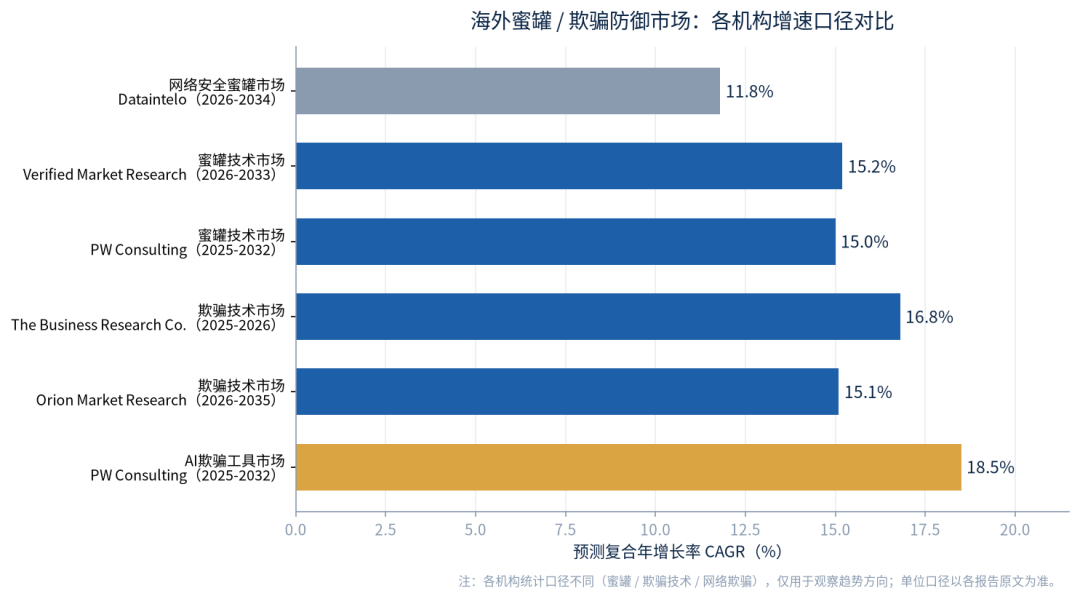
这半个月的主题是 "蜜罐的 AI 化" 与 "蜜罐的官方正名" 同时发生——学术界用 LLM 攻破了"逼真度 vs 安全性"的旧权衡,CISA 用一份指南把欺骗技术从"可选技巧"升格为"零信任的标准动作",国内则用行业标准给产品能力划了刻度。
写这篇的时候,我正坐在 GISGE 2026 迪拜展会的展台前(Booth H6-130)。身边是来自中东、欧洲、东南亚的甲方安全负责人,话题翻来覆去就一个:"你们家的蜜罐,现在会用 AI 了吗?"